Tableau de synthese - T1, T2, T3 et alerte interne a Victoire Yau
Objet: resumer en un seul document les tweets T1/T2/T3 du 25 aout 2016, l'avertissement du 7 septembre 2016 qui leur fait suite, puis l'alerte interne adressee a Victoire Yau le 19 decembre 2016, avec le droit en vigueur a ces dates.
Point de methode
- Au
25 aout 2016et au19 decembre 2016, leRGPDetait dejaentre en vigueurau niveau de l'Union europeenne, mais il n'etaitpas encore applicableaux traitements courants avant le25 mai 2018. - Le droit immediatement applicable en
2016restait donc principalement:- le
Code du travailsur la protection du salarie qui denonce des faits delictuels ; - la
loi ndeg 78-17 du 6 janvier 1978diteInformatique et Libertes; - le
Code penal, notamment ses infractions liees aux traitements de donnees ; - et, a compter du
11 decembre 2016, laloi Sapin IIpour le cadre general du signalement.
- le
- En consequence, parler d'
alerte RGPDendecembre 2016est acceptable comme raccourci politique ou technique, mais la qualification juridique stricte est plutot:alerte interne CNIL / Informatique et Libertes dans un contexte pre-applicabilite du RGPD.
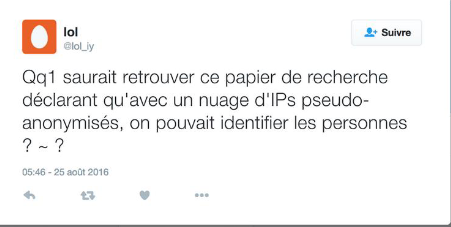
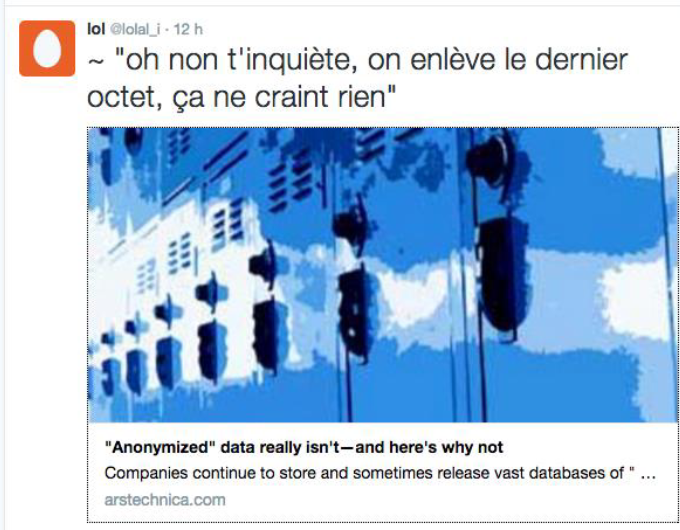
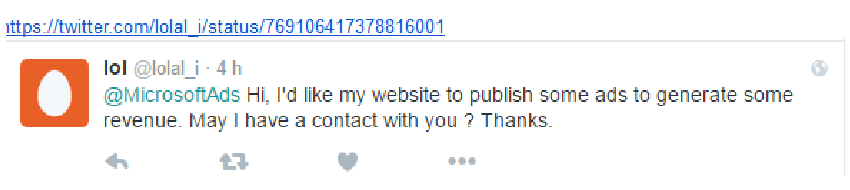
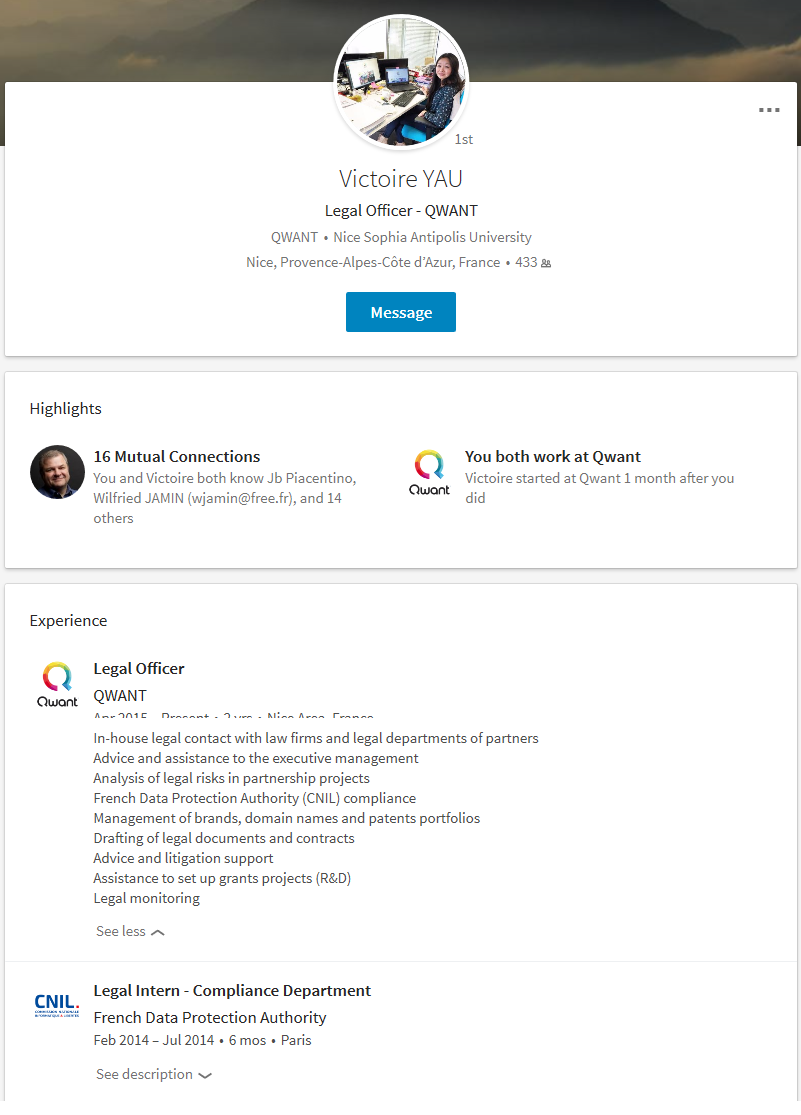
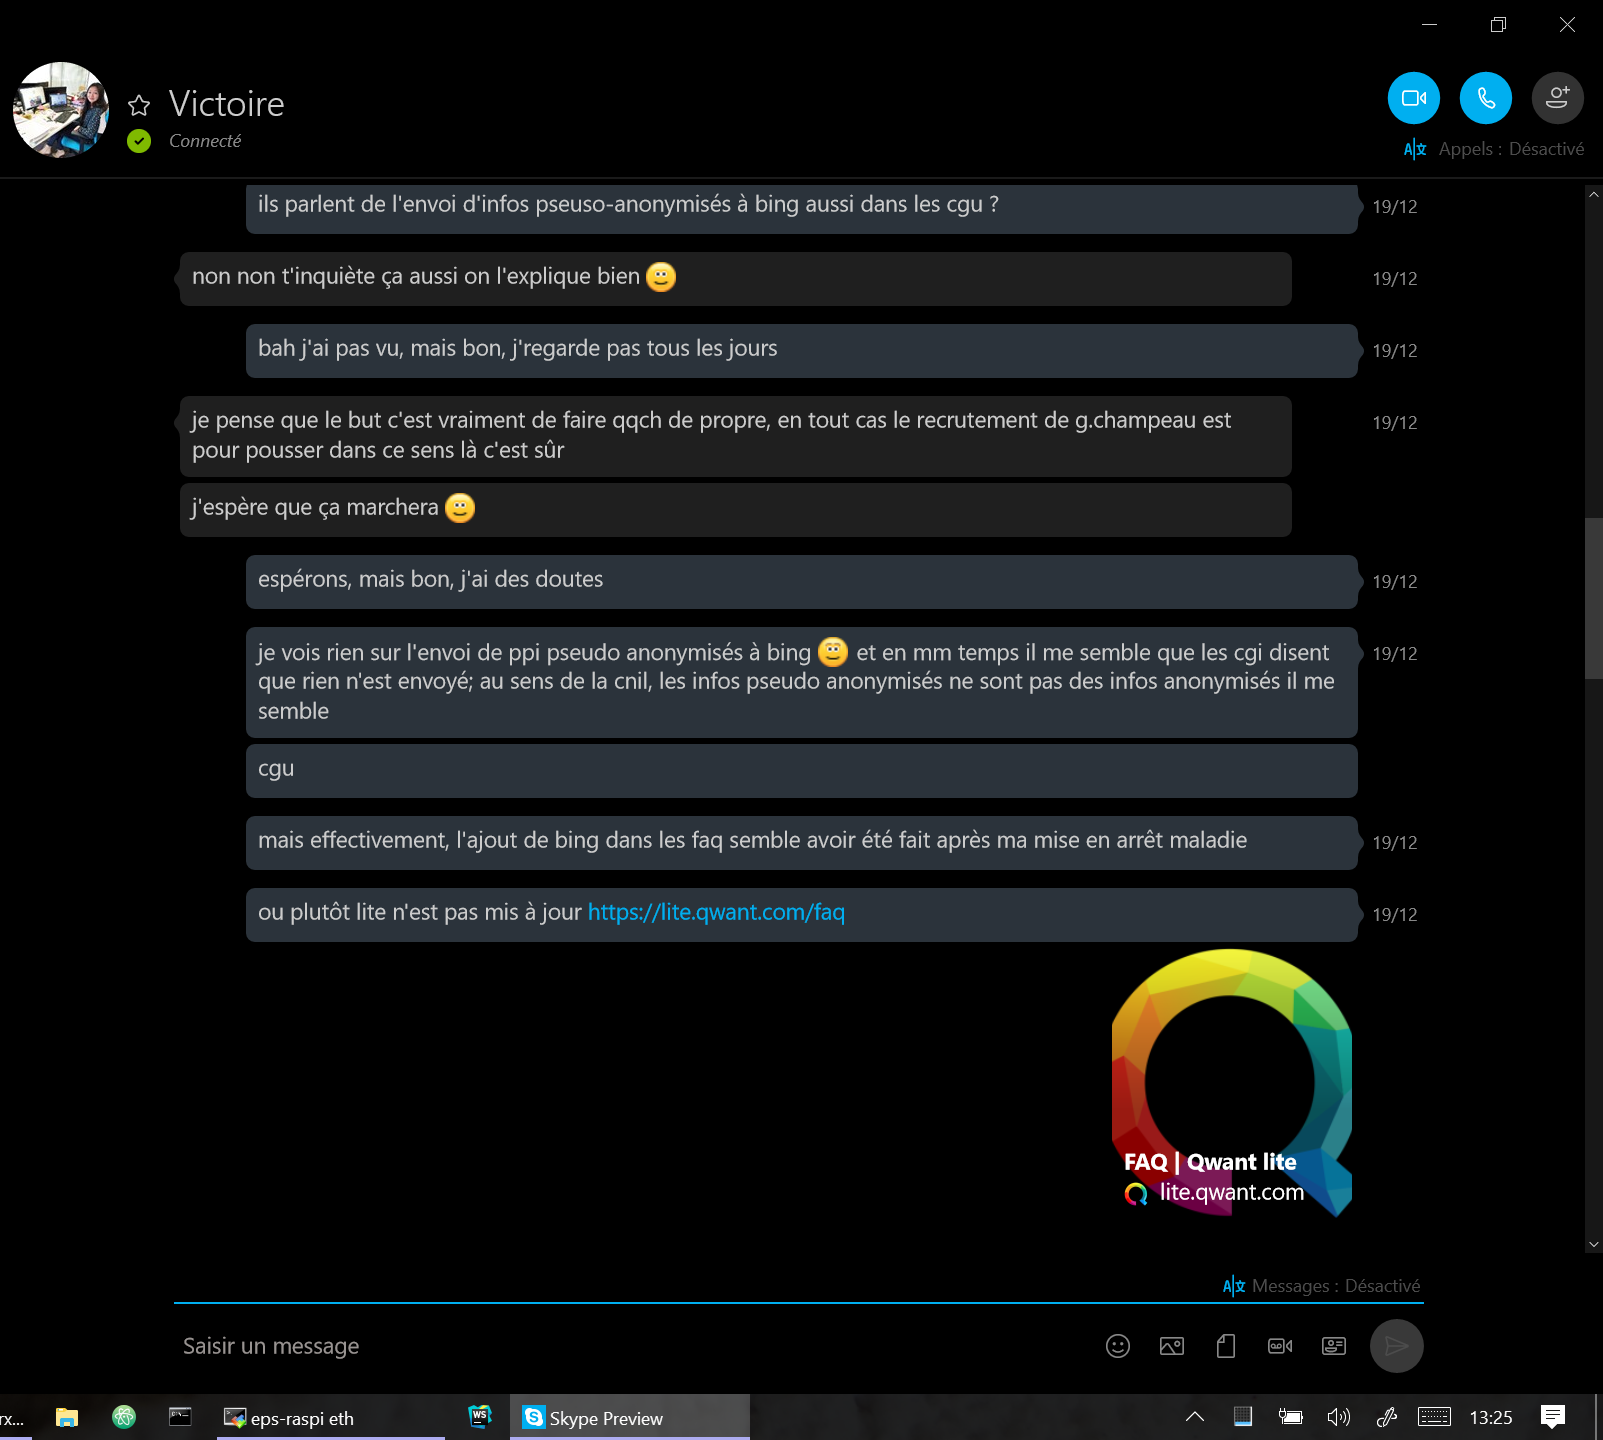
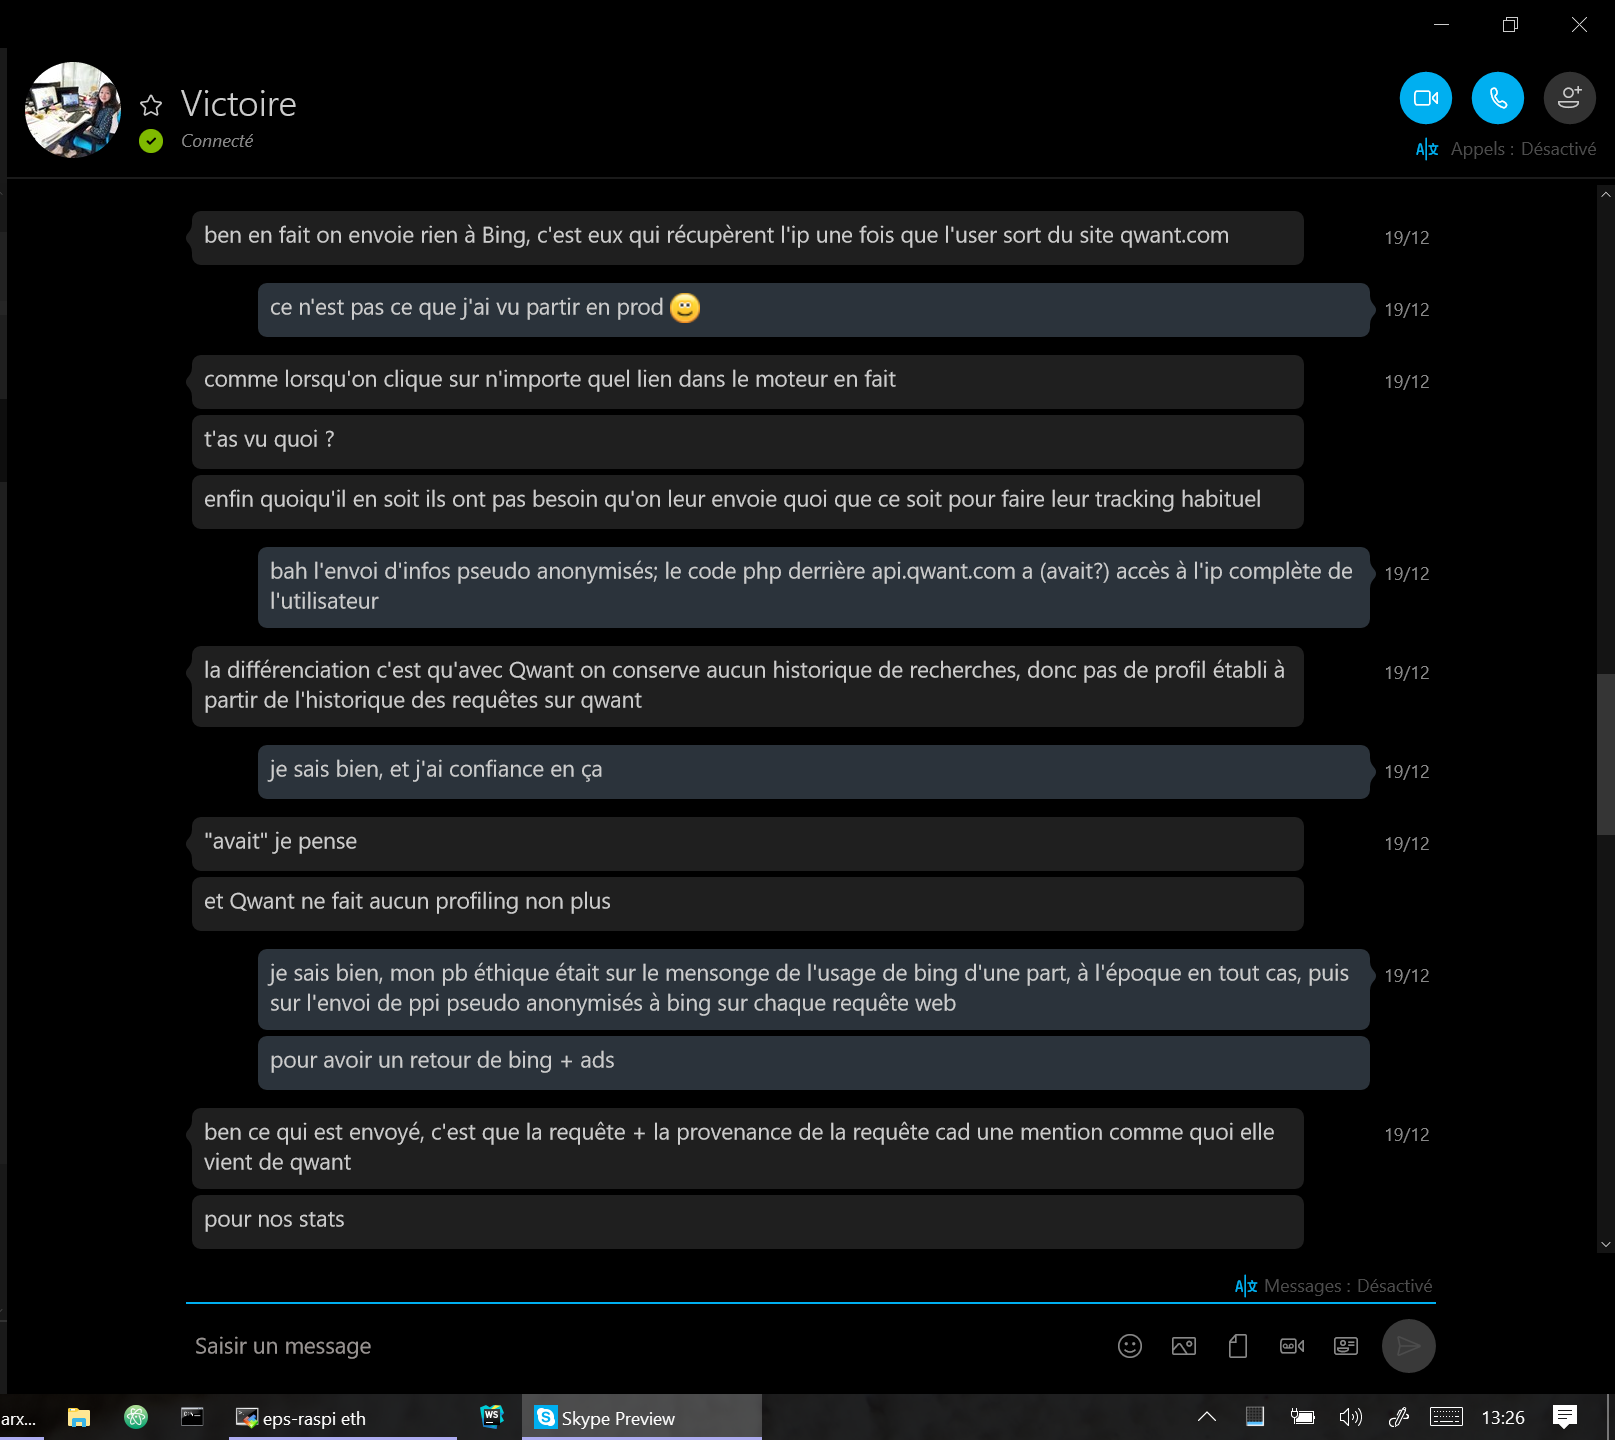
Tableau principal
| Repere | Date | Contenu resume | Ce qui est denonce | Droit en vigueur a cette date | Suite disciplinaire immediate | Interet pour le dossier |
|---|---|---|---|---|---|---|
T1 |
25/08/2016 |
Qq1 saurait retrouver ce papier de recherche declarant qu'avec un nuage d'IPs pseudo-anonymises, on pouvait identifier les personnes ? ~ ? |
Risque de re-identification a partir d'IPs pseudo-anonymisees |
Code du travail, art. L1132-3-3 dans sa version 08/12/2013 -> 11/12/2016 ; loi 78-17, art. 6 ; Code penal, art. 226-18 ; RGPD deja en vigueur au niveau UE mais non applicable avant 25/05/2018 |
Avertissement du 07/09/2016 faisant suite directe a ce message |
Tweet prudent et general. Ne cite ni Qwant, ni Bing, ni un client. Sert a montrer une alerte technique de bonne foi. |
T2 |
25/08/2016 |
~ "oh non t'inquiete, on enleve le dernier octet, ca ne craint rien" + lien Ars Technica |
Critique de l'idee selon laquelle la seule troncature de l'IP suffirait a rendre la donnee anonyme |
Meme socle juridique que T1: L1132-3-3 CT, loi 78-17, Code penal 226-18, RGPD non encore applicable |
Avertissement du 07/09/2016 faisant suite directe a ce message |
Renforce T1: la these denoncee est precisement celle qui sera plus tard discutee devant les juges puis contredite par la CNIL en 2025. |
T3 |
25/08/2016 |
@MicrosoftAds Hi, I'd like my website to publish some ads to generate some revenue. May I have a contact with you? Thanks. |
Interpellation ironique ou exploratoire autour du partenaire Microsoft Ads |
Meme socle juridique que T1/T2 ; en droit du travail, la protection du lanceur d'alerte reste celle de L1132-3-3 CT ; en droit donnees perso, le RGPD n'etait pas encore applicable |
Integre a la sequence du 25/08/2016, mais le noyau disciplinaire initial vise surtout T1/T2 |
Utile surtout parce que Qwant s'en est servie pour viser un pretendu contact commercial personnel, alors que l'interesse etait deja en arret maladie depuis le 24/08/2016 et que @MicrosoftAds est un faux compte. |
Alerte Victoire Yau |
19/12/2016 |
Echanges Skype avec la Legal Officer chargee de la conformite CNIL, dont: au sens de la cnil, les infos pseudo anonymisees ne sont pas des infos anonymisees, ce n'est pas ce que j'ai vu en prod, et reference a l'ajout tardif de Bing dans la FAQ |
Pseudonymisation != anonymisation, envoi vers Bing/Microsoft, divergence entre prod, FAQ/CGU et discours interne, plus impossibilite de passer par JCC |
Code du travail, art. L1132-3-3 dans sa version en vigueur depuis le 11/12/2016 ; loi Sapin II, art. 6 a 8 en vigueur depuis le 11/12/2016 ; loi 78-17, art. 6 et 32 ; Code penal, art. 226-16, 226-18 ; RGPD encore non applicable |
Confirme en interne, apres l'avertissement, le meme noyau technique et juridique | Piece forte: il ne s'agit plus d'un tweet public, mais d'un signalement interne a la personne legalement la plus credibile sur le sujet CNIL chez Qwant. Montre que l'entreprise etait alertee en interne avant les procedures. |
Tableau chronologique du droit applicable
| Date | Ce qui etait juridiquement vrai | Consequence utile |
|---|---|---|
25/08/2016 |
La protection du salarie qui relate de bonne foi des faits susceptibles de constituer un delit ou un crime reposait deja sur L1132-3-3 du Code du travail dans sa version issue de la loi du 6 decembre 2013. |
Les tweets peuvent etre presentes comme une alerte de bonne foi sur des faits potentiellement delictuels, meme avant Sapin II. |
25/08/2016 |
En matiere de donnees personnelles, le droit directement applicable etait surtout la loi Informatique et Libertes et le Code penal, pas encore le RGPD dans son application pratique. |
Il faut eviter d'ecrire que Qwant violait deja le RGPD en aout 2016 ; formulation plus propre: faits incompatibles avec la loi Informatique et Libertes et prefigurant les violations ensuite confirmees sous le cadre RGPD. |
19/12/2016 |
Depuis le 11/12/2016, Sapin II etait entree en vigueur. Le Code du travail protegeait alors a la fois le salarie relatant des faits delictuels et celui qui signale une alerte dans le respect des articles 6 a 8 de cette loi. |
L'echange avec Victoire Yau peut etre lu comme un signalement interne au sens du cadre general nouvellement entre en vigueur. |
19/12/2016 |
Le RGPD existait deja au niveau europeen, mais l'article 99 reportait son applicabilite au 25/05/2018. |
L'alerte a Victoire Yau est mieux formulee comme alerte CNIL / donnees personnelles dans un contexte pre-RGPD applicable, avec forte valeur probatoire ensuite. |
Lecture courte a reprendre telle quelle
En aout 2016, Stephane Erard publie T1, T2 et T3 au lendemain de son arret maladie. Juridiquement, le RGPD n'etait pas encore applicable, mais la protection du lanceur d'alerte existait deja en droit du travail, et le droit des donnees personnelles etait deja encadre par la loi Informatique et Libertes et le Code penal.
En decembre 2016, il ne se limite plus a un signal faible public: il effectue un signalement interne a Victoire Yau, chargee de la conformite CNIL chez Qwant, en articulant deja le point central qui sera confirme plus tard: la pseudonymisation n'est pas l'anonymisation.
Sources locales
_LA/LANCEUR_ALERTE.md- section
Section 2 - Les tweets T1, T2, T3 verbatim + captures - section
Section 5 - L'alerte interne a Victoire Yau (19 decembre 2016)
- section
Attaque Avocate/Note_Lanceur_Alerte_Erard_Qwant.md
Sources officielles minimales
Code du travail, art. L1132-3-3, version08/12/2013 -> 11/12/2016:Code du travail, art. L1132-3-3, version en vigueur depuis le11/12/2016:Loi Sapin II, art. 6:Loi Sapin II, art. 8:Loi ndeg 78-17 du 6 janvier 1978,art. 6:Loi ndeg 78-17 du 6 janvier 1978,art. 32:Code penal, sectionarticles 226-16 a 226-24:RGPD,article 99:
Point d'attention
Si ce tableau est reutilise dans une piece procedurale, il faut eviter la formule trop large alerte RGPD de 2016. La formule la plus propre est:
alerte interne et publique sur des traitements de donnees personnelles, juridiquement apprecies en 2016 sous la loi Informatique et Libertes, puis confirmes ulterieurement dans leur gravite sous le cadre RGPD.